


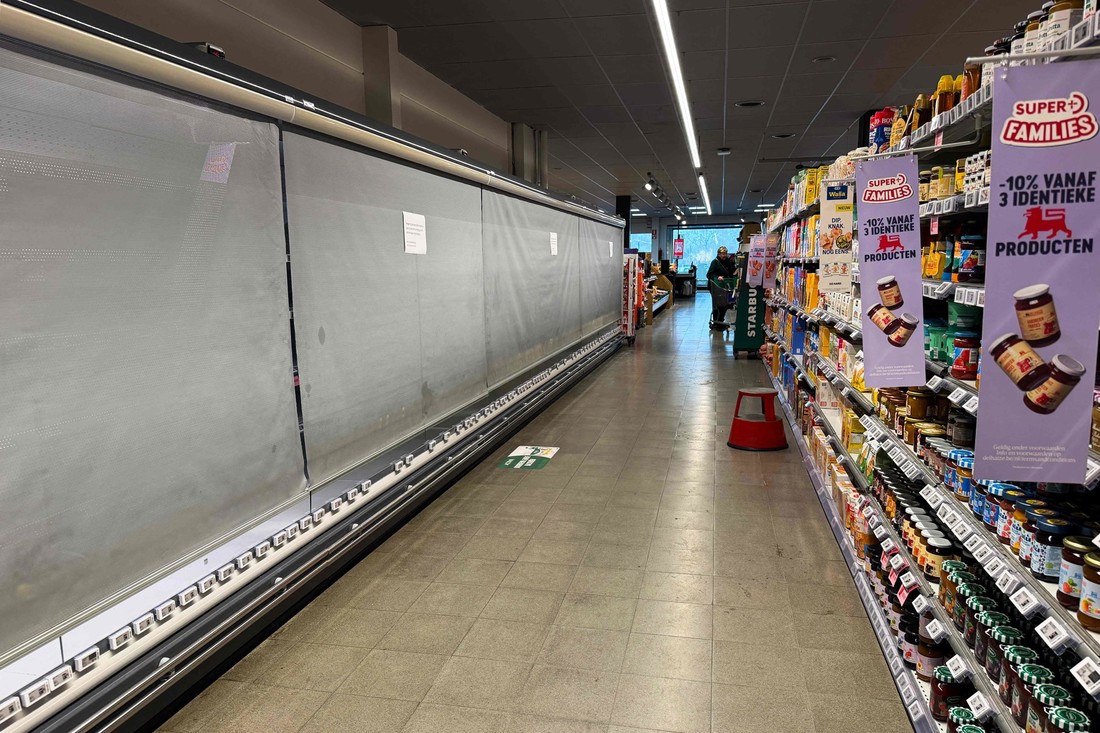
NË FILLIM TË NËNTORIT, frigoriferët në supermarkete në të gjithë Evropën filluan të shkriheshin vetë. Në disa dyqane, temperaturat u rritën deri në 50 gradë Celsius. Ky nuk ishte një defekt teknik, por një sulm kibernetik ndaj sistemeve që kontrollojnë pajisjet e ftohjes.
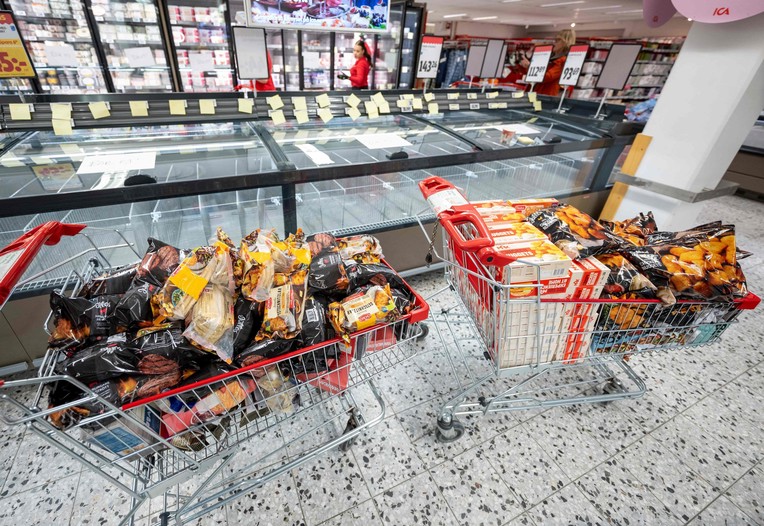
Dyqanet në Gjermani, Itali, Holandë, Belgjikë, Rumani dhe Suedi u detyruan të hidhnin mishin e prishur dhe ushqimin e ngrirë. Disa banka gjaku në Francë u goditën gjithashtu, dhe sulme u raportuan edhe në Mbretërinë e Bashkuar.
Komisioneri Evropian për Bujqësinë dhe Ushqimin, Christophe Hansen, e quajti incidentin “një përpjekje të qëllimshme për të prishur zinxhirin tonë të furnizimit me ushqim”.
Pothuajse tre javë pas sulmeve, të cilat ndodhën më 2 dhe 3 nëntor, askush nuk e ka marrë përgjegjësinë. Hetuesit ende nuk e dinë se kush qëndronte pas tyre ose cili ishte qëllimi i sulmuesve, raporton Euronews .
16 incidente të rënda të regjistruara brenda një muaji
Sulmet ndaj sistemeve të ftohjes janë vetëm një pjesë e një problemi shumë më të gjerë. DigitalEurope, shoqata me seli në Bruksel e industrisë dixhitale evropiane, regjistroi 16 incidente sigurie në të gjithë Evropën midis 18 tetorit dhe 18 nëntorit.
Njëmbëdhjetë prej tyre përfshinin sulme kibernetike, dhe pesë të tjerat lidheshin me incidente fizike, duke përfshirë dy plane sabotimi.
Hakerët morën kontrollin e sistemeve IT të një kompanie energjitike në Norvegji. Në Gjermani, ata paralizuan shërbimin e urgjencës së një spitali rajonal, ndërsa në Danimarkë dhe Gjermani, u vodhën të dhëna nga një kompani ndërtimi tunelesh.
Një institucion i Bashkimit Evropian, i paidentifikuar, u sulmua gjithashtu. Sistemet e tij për menaxhimin e punonjësve, pagat dhe kujdesin mjekësor ndaluan së funksionuari.
Në një incident të veçantë, u publikuan të dhënat personale të 18 zyrtarëve të lartë nga Italia, Gjermania dhe Holanda. Softuer spiunimi u zbulua në email-in e qeverisë rumune.
Rreth 100 milionë euro u vodhën nga një bankë franceze
Një nga sulmet më të rënda financiare ndodhi në Francë, ku rreth 100 milionë euro u vodhën nga një bankë. Sulmuesit fituan akses në sistemet e bankës nëpërmjet njërit prej furnizuesve të saj.
Në Itali, më shumë se 700 llogari shërbimesh të teknologjisë financiare u kompromentuan, ndërsa sulmuesit vodhën të dhëna nga sistemi i vjetëruar i një grupi danez të transportit detar.
Problemet nuk kufizoheshin vetëm te kompjuterët dhe bazat e të dhënave.
Rreth 80 aeroplanë humbën sinjalet GPS mbi Detin e Veriut, dronët e detyruan Moldavinë të mbyllte hapësirën e saj ajrore dhe alarmet e rreme për bomba ndërprenë më shumë se 35 fluturime në të gjithë Evropën.
“Rezistenca nuk është më vetëm punë e departamentit të IT-së”, tha Cecilia Bonefeld-Dahl, CEO e DigitalEurope. “Është çështje sigurie dhe politike industriale.”
Shoqata paralajmëron se lista e tyre nuk është e plotë. Grupet që përdorin vetëm ransomware raportojnë dhjetëra viktima të reja evropiane çdo muaj.
Në disa raste, fjalëkalimi 12345 ishte i mjaftueshëm për hakerat.
Sulmet ndaj frigoriferëve në nëntor nuk ishin incidenti i parë i tillë.
Në mesin e tetorit, hakerat morën kontrollin e frigoriferëve në të paktën 350 supermarkete në Francë. Ndër të prekurit ishin Carrefour, Monoprix, Intermarché dhe Coopérative U. Sulmuesit ndryshuan nga distanca temperaturat e caktuara.
Agjencia franceze e sigurisë kibernetike përcaktoi se ftohësit përdornin softuer nga kompania daneze Danfoss dhe sisteme nga Copeland dhe Dixell.
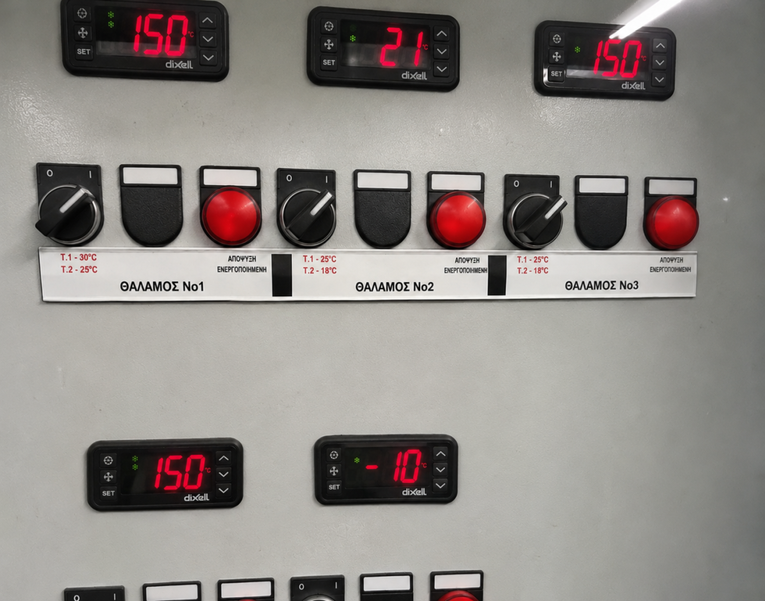
Danfoss paralajmëroi se shumë pajisje nuk mbështeten më, nuk marrin përditësime sigurie ose përdorin softuer menaxhimi të vjetëruar.
Problemi është se sistemet e ftohjes në supermarkete shpesh janë të lidhura me internetin. Kjo u lejon teknikëve të shërbimit të monitorojnë nga distanca funksionimin e tyre, të ndryshojnë cilësimet dhe të zgjidhin problemet. Por e njëjta lidhje mund t’u hapë gjithashtu akses sulmuesve nëse sistemi nuk është i siguruar siç duhet.
Firma e sigurisë kibernetike Forescout gjeti gati 13,000 sisteme menaxhimi ftohjeje që ishin të disponueshme publikisht në internet në deri në 99 vende.
Dobësitë e njohura të sigurisë në sistemin AK-SM të Danfoss u shfrytëzuan gjatë sulmeve të nëntorit. Shumë pajisje ende përdornin kredencialet e hyrjes në fabrikë, duke përfshirë emrin e përdoruesit “Mbikëqyrës” dhe fjalëkalimin “12345”.
Mangësitë e sigurisë ishin të njohura
George Nott, redaktor i teknologjisë në revistën tregtare The Grocer, shpjegoi se sulmuesit po gjenin faqe hyrjeje të pambrojtura dhe po shfrytëzonin dobësitë për të cilat ekzistonin tashmë përditësime sigurie.
Me fjalë të tjera, një pjesë e sulmit mund të ishte parandaluar duke përditësuar rregullisht pajisjet dhe duke ndryshuar cilësimet bazë të sigurisë.
Zinxhiri suedez i shitjes me pakicë Coop njoftoi se pajisjet në shtatë dyqanet e prekura ishin të lidhura nëpërmjet rrjeteve të vjetra mobile 4G.
Xavier Bellekens, CEO i firmës së sigurisë kibernetike Lupovis, beson se lidhja e kontrolluesve të tillë nëpërmjet një rrjeti privat virtual, ose VPN, do ta zvogëlonte shumë mundësinë e sulmit. Kjo do t’i bënte pajisjet më pak të ekspozuara ndaj aksesit të drejtpërdrejtë nga interneti.
Kush sulmoi dyqanet dhe institucionet evropiane?
Kjo është një pyetje për të cilën shërbimet e sigurisë ende nuk kanë një përgjigje të qartë.
Nga 16 incidentet e regjistruara nga DigitalEurope, në shtatë raste autori është i panjohur. Në katër raste, vetë sulmuesit morën përgjegjësinë, ndërsa në dy raste, hetuesit dyshojnë për grupe specifike, por nuk i kanë emëruar zyrtarisht ato.
Vetëm tre incidente u janë atribuar publikisht autorëve të caktuar nga qeveritë ose studiuesit e sigurisë.
Kjo pasiguri, paralajmëron DigitalEurope, është një nga arsyet pse sulmet hibride janë efektive. Ato mund të jenë relativisht të lira për t’u kryer dhe përgjegjësia është e vështirë të provohet.
Sulmet ndaj sistemeve të ftohjes tregojnë veçanërisht se sa e ndërlikuar është identifikimi i autorëve.
U regjistruan 276 tentativa sulmesh dhjetë ditë para incidenteve
Kompania Lupovis ka vendosur sisteme karremesh, ose pajisje të përgatitura posaçërisht që imitojnë sisteme reale për të tërhequr sulmuesit dhe për të mundësuar monitorimin e aktiviteteve të tyre.
Gjatë dhjetë ditëve, ata regjistruan më shumë se 276 përpjekje për të hetuar kontrolluesit e Danfoss, dhe 91 sulmues ose grupe të ndryshme qëndronin pas tyre.
Aktiviteti ishte më intensiv më 26 tetor dhe u ndal në fund të muajit, pak para sulmeve në supermarkete të nëntorit.
Hetuesit e lidhën një pjesë të aktivitetit me të ashtuquajturat shërbime hosting të paprekshme. Po flasim për ofruesit e infrastrukturës së internetit që e bëjnë të vështirë mbylljen e shërbimeve të dyshimta dhe veprimet policore. Shërbime të tilla janë përdorur më parë nga grupet e hakerëve rusë.
Bellekens thekson se kjo nuk është provë e përgjegjësisë ruse, por beson se ekziston një “modeli i caktuar”.
Sipas vlerësimit të tij, koordinimi i sulmit brenda afërsisht 24 orëve tregon një operacion të përgatitur mirë që mund të mbështetet nga një shtet.
Disa ekspertë besojnë se sulmet u kryen nga amatorë.
Por jo të gjithë pajtohen me këtë interpretim. Dan Cimpean, drejtor i Drejtorisë Kombëtare të Sigurisë Kibernetike të Rumanisë, i përshkroi sulmet si “gjysmë-amatore” dhe tha se nuk dyshonte për aktorë shtetërorë.
Ken Munro i firmës britanike të sigurisë Pen Test Partners ofroi një shpjegim edhe më të thjeshtë të mundshëm pas sulmeve në Francë. Sipas tij, autorët e sulmeve mund të kenë qenë “fëmijë që argëtoheshin”.
Konfuzionit i shtohet edhe fakti se nuk u kërkua asnjë shpërblim. Kjo është e pazakontë për hetuesit, sepse grupet kriminale shpesh kërkojnë të fitojnë shpejt nga sulmet, ndërsa grupet e hakerave aktivistë kanë tendencë t’i njoftojnë publikisht veprimet e tyre.
Edhe institucionet evropiane të sigurisë nuk kanë rënë dakord se si t’i përshkruajnë ngjarjet.
Belgjika, Italia dhe Estonia i quajtën ato sulme kibernetike. Suedia dhe Irlanda përdorën termin “incident kibernetik”, ndërsa agjencia e sigurisë kibernetike e Bashkimit Evropian, ENISA, shmangu përdorimin e fjalës “sulm”.
Të njëjtat objektiva sulmohen si në internet ashtu edhe fizikisht.
Të dhënat nga DigitalEurope tregojnë gjithashtu se vija ndarëse midis sulmeve dixhitale dhe sabotimit fizik po bëhet gjithnjë e më pak e qartë.
Gjatë të njëjtit muaj, një prodhues i dronëve ushtarakë në Gjermani u sulmua nëpërmjet një përditësimi të softuerit të kompromentuar, ndërsa një përpjekje për zjarrvënie ndaj një prodhuesi tjetër të dronëve u pengua në Estoni.
Shoqata regjistroi gjithashtu një plan për t’i vënë zjarrin një linje hekurudhore dhe një linje energjie elektrike në Gjermani.
“Sulmet dixhitale dhe fizike godasin të njëjtat objektiva”, deklaroi DigitalEurope.
Harta e tyre e incidenteve tregon se sulmet kanë mbuluar një zonë të gjerë, nga Deti i Veriut deri në Rumani dhe Moldavi, me transportin, energjinë, shërbimet publike, zinxhirin ushqimor dhe industrinë, të gjitha në rrezik.
DigitalEurope po kërkon investime dukshëm më të larta në siguri
Cecilia Bonefeld-Dahl beson se vendet evropiane duhet të investojnë urgjentisht në teknologji që mund të zbulojnë sulmet, t’i parandalojnë ato dhe të rikuperojnë sistemet pas incidenteve.
“Evropa ka nevojë për teknologji për zbulimin, parandalimin dhe rimëkëmbjen – dhe duhet ta GJEJË atë. FINANCOJE. BLIJE”, shkroi ajo në LinkedIn.
DigitalEurope po u bën thirrje udhëheqësve të Bashkimit Evropian që të drejtojnë të paktën 25 përqind të buxhetit të ardhshëm shumëvjeçar, me vlerë gati dy trilionë euro, për teknologjitë për sigurinë, mbrojtjen dhe rimëkëmbjen e sistemit.
Sipas shoqatës, sektori dixhital aktualisht përbën vetëm 14 përqind të shpenzimeve evropiane.
Por ky krahasim ka një kufizim të rëndësishëm. Shifra prej 14 përqind i referohet shpenzimeve të BE-së nga viti 2021 deri në vitin 2025, përfshirë fondin e rimëkëmbjes pas pandemisë, dhe jo buxhetit të ardhshëm, i cili është ende duke u negociuar nga shtetet.
Duhet të merret gjithashtu në konsideratë që DigitalEurope është një shoqatë industriale që përfaqëson kompanitë e teknologjisë. Anëtarët e saj përfshijnë kompani që do t’u shesin vendeve evropiane pikërisht teknologjinë për të cilën shoqata kërkon ndarje më të mëdha fondesh.
“Nuk ka më kohë për të humbur”, tha Bonefeld-Dahl në një deklaratë drejtuar kryeministrave të shteteve anëtare të BE-së.
Në të njëjtën kohë, në Bruksel po përgatitet një rishikim i Aktit Evropian të Sigurisë Kibernetike. Puna mbi këtë çështje legjislative në Parlamentin Evropian po drejtohet nga eurodeputetja çeke Markéta Gregorová.
Shënjestrat e radhës mund të jenë sistemet e ngrohjes, dyert dhe kamerat e mbikëqyrjes.
Ekspertët paralajmërojnë se rreziku nuk mbaron vetëm te frigoriferët e supermarketeve. Shumë pajisje të lidhura me internetin që përdoren në dyqanet me pakicë, ndërtesat e zyrave dhe industrinë mund të kenë dobësi të ngjashme sigurie.
George Nott përmend sistemet e ngrohjes, ventilimit dhe ajrit të kondicionuar, etiketat elektronike të çmimeve në rafte dhe madje edhe robotët që pastrojnë dyshemetë.
Kumar Sokka, Drejtor Ekzekutiv i Acre Security, paralajmëron se kontrollues të ngjashëm mund të kontrollojnë edhe dyert, sistemet e kontrollit të aksesit, kamerat e mbikëqyrjes, alarmet dhe kondicionerët e ndërtesave.
Problemi është se organizatat shpesh ia lënë këto pajisje shërbimeve të mirëmbajtjes së objekteve, në vend që t’i përfshijnë ato në një sistem sigurie kibernetike.
Sokka beson se këto pajisje duhet t’i nënshtrohen edhe detyrimeve të duhura të sigurisë nga direktiva evropiane NIS2, e cila përcakton kërkesa më të rrepta për mbrojtjen e sistemeve të rrjetit dhe informacionit.
Inteligjenca artificiale mund ta rrisë më tej rrezikun
Zhvillimi i inteligjencës artificiale mund ta bëjë edhe më të vështirë mbrojtjen e pajisjeve të lidhura. Gianni Cuozzo, themelues dhe drejtor ekzekutiv i Exein, paralajmëron se inteligjenca artificiale shkurton kohën midis zbulimit të një të mete sigurie dhe përgatitjes së një sulmi që mund ta shfrytëzojë atë.
Kjo është arsyeja pse ai beson se pajisjet e lidhura me internetin duhet të kenë mbrojtje që funksionon vazhdimisht, gjatë funksionimit të tyre, dhe jo të varen vetëm nga kontrollet dhe përditësimet e herëpashershme të sigurisë.
Bonefeld-Dahl do të diskutojë përgjigjen evropiane ndaj këtyre kërcënimeve javën e ardhshme në Vilnius, kryeqytetin e Lituanisë. Ajo e përfundoi njoftimin e saj në lidhje me valën e fundit të sulmeve duke pyetur: “Cili është objektivi kritik i radhës?”


